Réduisez votre backlog de cybersécurité avant une attaque
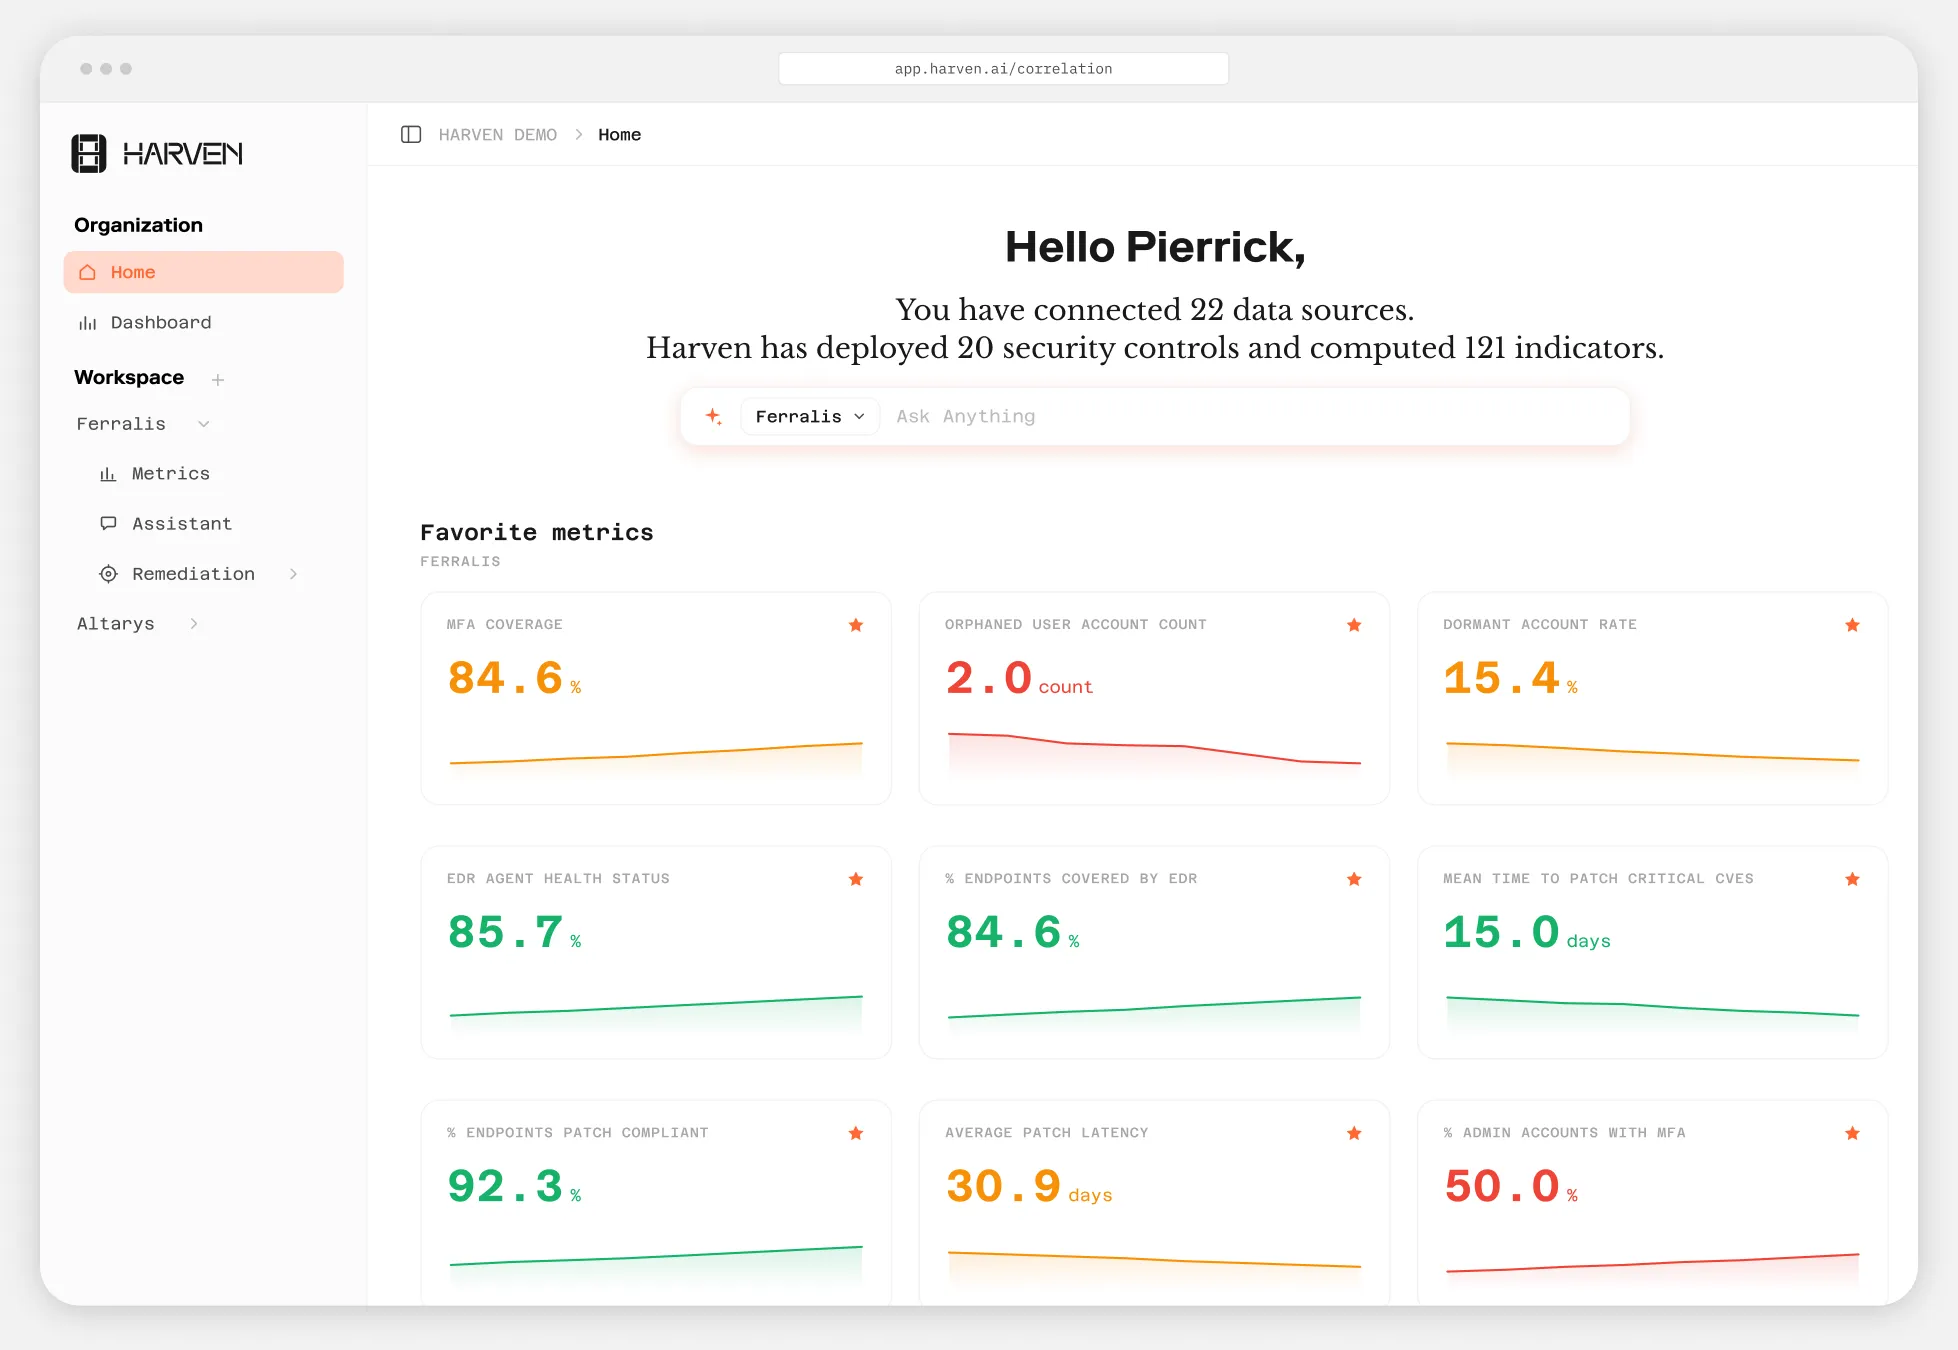
Harven corrèle vos données IT et cyber, automatise des contrôles de sécurité, détecte les failles qu'aucun outil seul ne peut voir, et pilote la remédiation grâce à des agents IA contrôlés par votre équipe. Opérationnel sur des centaines d'actifs en moins d'une heure.
Réserver une démo
Fort impact dès le jour 1
- <1 h
pour activer vos premiers contrôles
- 0
agent à déployer sur votre parc
- <2 h
par semaine pour valider un POC
De nouvelles failles apparaissent plus vite que vous ne pouvez les combler
La vie de votre système d'information génère des nouvelles failles tous les jours que personne ne voit.
Chaque outil de votre stack remonte sa propre liste, et les mauvaises configurations dérivent un peu plus chaque semaine. Il faut de la corrélation pour repérer ces failles.
Réduire cette liste dépend d'un temps que votre équipe n'a pas et les attaquants peuvent exploiter ces failles à grande échelle avec l'IA. La remédiation doit aussi passer à l'échelle.
Comptes dormants
Endpoints sans couverture EDR
MFA manquante
Des accès privilégiés que plus personne ne se rappelle avoir accordés
Plus de 70 contrôles pour combler chaque faille de sécurité qui compte
- Suppression d'accèsMesurer l'efficacité des changements de permissions des utilisateurs.Lire
- Comptes à privilègesSurveiller en continu les permissions d'administration.Lire
- Sécurité des donnéesIdentifier les données sensibles exposées à travers le stockage et les silos SaaS.Lire
- MFAIdentifier les systèmes et les utilisateurs qui contournent l'authentification multifacteur.Lire
- Détection et incidentsMesurer l'efficacité et la rapidité de la réponse.Lire
- Patching OSMesurer la fréquence et l'efficacité des déploiements de correctifs de sécurité.Lire
- Protection des postesVérifier le déploiement et les versions de l'EDR sur l'ensemble de vos actifs.Lire
- Shadow ITDécouvrir les SaaS non autorisés et les actifs IT « fantômes » non gérés.Lire
- Sécurité réseauDécouvrir les ports, les protocoles et les chemins de déplacement latéral non autorisés.Lire
- Collaboration externe M365Identifier tous les partages avec OTP sur le point d'être désactivés.Lire
- Sécurité cloudSuperviser les ressources cloud à travers une seule vue.Lire
- PhishingCroiser les données des simulations de phishing avec les niveaux de privilèges des utilisateurs.Lire
D'un backlog qui grandit à une sécurité qui s'auto-entretient
- 01
Connecter
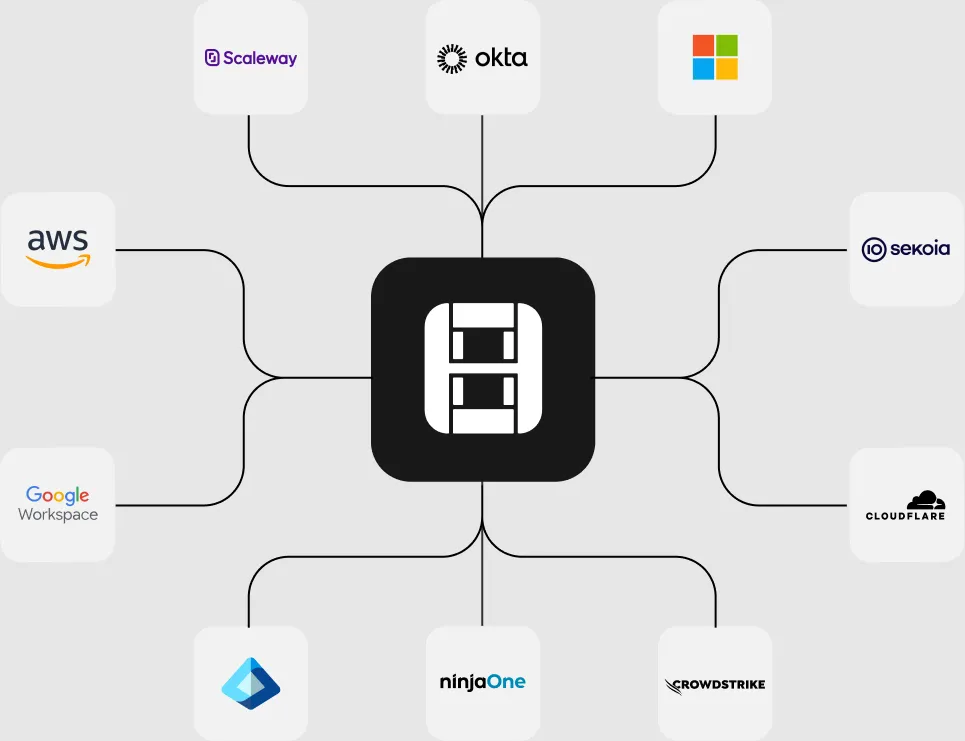
Connectez Harven à votre stack IT et sécurité via des intégrations API et fichiers d'export.
Identité, endpoint, cloud, MDM, SIRH, email, PAM, réseau, SIEM, sauvegarde.
- 02
Corréler
Harven fusionne vos sources de données et les recoupe avec le contexte de votre entreprise et notre base de connaissances cyber, et automatise des contrôles de sécurité. Les failles qu'aucun outil seul ne peut voir apparaissent d'elles-mêmes.
- 03
Remédier
Des agents IA exécutent les contrôles de sécurité et pilotent les actions correctives — priorisées, contextualisées, et exécutées avec votre équipe qui décide de ce qui est délégué.
- 04
Prouver
Des indicateurs, des preuves et des rapports clairs montrent que votre posture est maîtrisée — pour votre comité de direction, vos auditeurs, vos assureurs et vos clients.
Plus de 50 connecteurs avec les principaux outils IT et cyber




Des résultats concrets, sur des déploiements réels
- <1h
pour être opérationnel sur des centaines d'actifs
- >90%
de temps passé sur les contrôles économisé
- 8
clients actifs en quelques mois
« Harven nous permet vraiment d’atteindre un niveau de qualité bien supérieur avec beaucoup moins d’effort. Nous avons donc une meilleure sécurité, à moindre coût. »
Hébergé en Europe
Sécurisé dès la conception
Conforme RGPD · ISO 27001 en cours
Conçu pour s'intégrer à votre existant
Complémentaire, pas un silo de plus
Rien n'est remplacé.
Harven unifie vos outils existants et complète votre MSSP. Votre SIEM surveille ce qui se passe ; Harven referme ce qui est ouvert, avant que cela ne devienne un problème.
Souverain par conception
Rien ne quitte l'Europe.
Vos données ne sont jamais envoyées à un fournisseur de modèle, seulement des structures de base de données, jamais de contenu. Rien ne quitte l'Europe.
Léger à exploiter
Aucun ETP à déployer ou à faire fonctionner.
Votre équipe est libérée de la mise en place et du maintien des contrôles pour se concentrer sur la résolution des failles ; elle garde le contrôle de chaque action menée par les agents.